
Cambios en ciberseguridad que espero en 2026
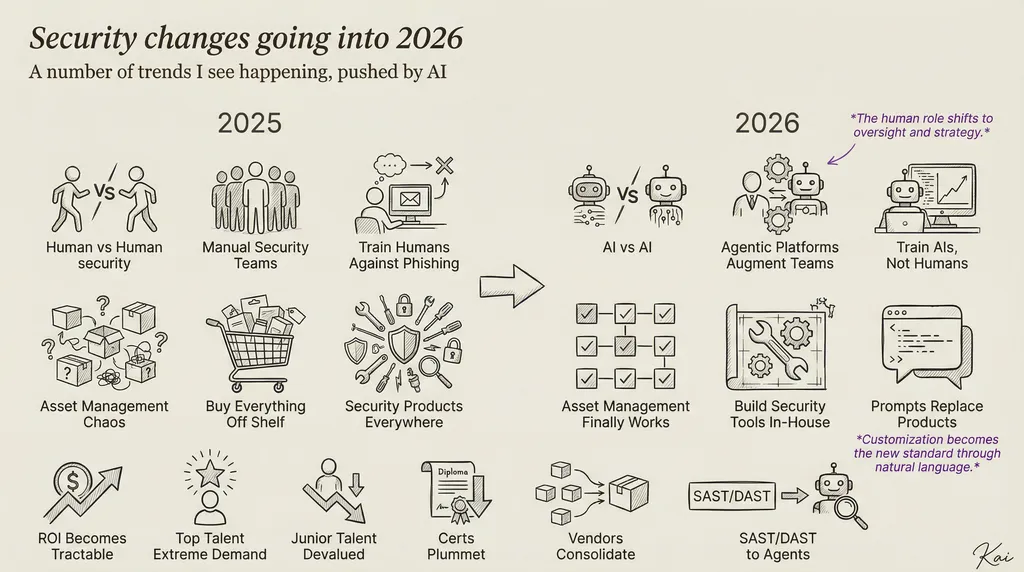
Estos son los principales cambios que veo que se avecinan para la ciberseguridad en 2026.
Queda muy claro que la principal cuestión de seguridad para una empresa es qué tan buena es la IA de sus atacantes frente a la suya propia.
- Los CISO se dan cuenta cada vez más de que no hay forma de ampliar su equipo humano para hacer frente a lo constantes, continuos y cada vez más eficaces que se están volviendo sus atacantes a la hora de atacarlos.
- Se convierte en una competencia sobre qué tan rápido puede realizar la gestión de activos, la gestión de la superficie de ataque y la gestión de vulnerabilidades en su empresa, pero especialmente en su perímetro (que incluye correo electrónico y phishing/ingeniería social).
Más gasto en plataformas de seguridad Agentic como forma de aumentar los equipos de seguridad y eludir el desafío continuo de contratar e incorporar buenas personas en seguridad.
- No es que no haya buena gente de seguridad ahí fuera. Es que es difícil encontrarlos y aún más difícil examinarlos, pasar por todo el proceso de entrevista e incorporarlos y ponerlos en marcha. La fricción entre la contratación y la incorporación es extremadamente desagradable, y esa fricción empeora dramáticamente en comparación con los agentes una vez que los agentes comienzan a ser lo suficientemente buenos como para hacer un trabajo decente y verificable (que supongo que es a mediados de 2026-2027).
- La contratación de agentes para comenzar a realizar trabajos de seguridad en el equipo se considerará una forma de evitar la fricción de la contratación, incluso si los agentes no podrán igualar la calidad de una persona de seguridad sólida y experimentada en ningún momento de 2026 (y posiblemente tampoco de 2027).
- Tenga en cuenta que esto sucederá en gran medida por accidente, no de forma consciente.
La capacitación en codificación de seguridad en realidad se vuelve útil por una vez porque se convertirá en un contexto justo a tiempo dirigido a las IA que escriben y verifican el código en lugar de a los humanos.
- La capacitación en código seguro ha tenido muy poca rigidez y efectividad general debido a la limitación humana de estar impulsada principalmente por las estructuras de incentivos en las empresas que impulsan sus promociones y pagos.
- La moneda de cambio de los equipos de ingeniería son las características, no la seguridad. La mayoría de las empresas no piensan (es decir, prácticamente nada) en pagar más a los desarrolladores porque están produciendo código más seguro, y debido a que los humanos pueden centrarse principalmente en un solo sistema de incentivos a la vez, ignoran los consejos de seguridad incluso si la capacitación fue buena (que a menudo no lo es).
- La IA no tiene este problema porque si le dices que la seguridad es una prioridad crítica y que deben luchar contra la tentación de priorizar otras cosas por encima de ella, esto es algo que la IA realmente puede seguir porque puede tener varias cosas en mente a la vez, y con el andamiaje adecuado se le puede animar a que nunca deje que esto se le escape de la mente y a tener múltiples capas de defensas para asegurarse de que los controles se revisen una y otra vez.
La Gestión de Activos es posible por primera vez gracias a los Agentes
- La gestión de activos debería haber sido una función de TI desde el principio, pero la responsabilidad siempre recayó en la seguridad porque ellos eran los que tenían que limpiar los problemas.
- Es un problema insostenible con los equipos humanos porque hay demasiado que mirar y cambia con demasiada frecuencia.
- Los agentes en 2025 y 2026 recién ahora se están volviendo competentes y confiables. Pero es extraordinariamente fácil mejorar la gestión de activos porque somos muy malos en eso.
- Esto también es absolutamente crítico porque la gestión de activos debe ser parte de nuestra pila de automatización de IA para la gestión de la superficie de ataque y la gestión de vulnerabilidades en el constante juego del gato y el ratón contra atacantes que están haciendo lo mismo contra nosotros.
- Otra forma de decir esto es que los atacantes están a punto de volverse realmente buenos en la gestión de activos, pero desafortunadamente lo están haciendo en nuestra infraestructura, no en la suya. Así que será mejor que también seamos muy buenos en esto, muy rápido.
- Arma de doble filo porque será muy fácil producir algo útil, y rápidamente, gracias a la IA, y alguna gestión de seguridad lo recompensará, lo que lo incentivará.
- Pero un gran porcentaje de estos quedarán abandonados y generarán deuda técnica porque hay una gran diferencia entre un MVP y algo que escala en producción y se mantiene adecuadamente.
El comienzo del problema del agente zombie AI
Los agentes van a resolver muchos problemas de seguridad como hemos hablado, pero también se convertirán en un problema en sí mismos.
Las cosas que existen requieren gestión. Una cosa que la IA está haciendo en particular en los agentes es crear muchas cosas nuevas. Software para uno, pero también cambios.
Éste será el infierno de un auditor.
Necesito una lista de todos los cambios que se han realizado.
Está bien, genial. ¿Cuanto tiempo tienes? Tenemos 38.212 agentes desplegados y están realizando un promedio de uno o dos cambios por segundo. Los auditores necesitarán un ejército de agentes para poder realizar un seguimiento de los cambios realizados por los agentes de sus clientes.
Es una situación extraña porque la posibilidad de transparencia aumenta con los agentes, pero si se hace mal, la transparencia y la rendición de cuentas terminan disminuyendo debido al gran volumen de actores que realizan cambios.
Los CISO aprenden que con el andamiaje adecuado de una plataforma agente, muchos (¿la mayoría?) de los productos de seguridad pueden ser reemplazados por indicaciones de IA.
Hay toneladas de herramientas de seguridad decentes en el mercado, pero tienden a ser productos completos que cuestan mucho dinero, necesitan ser adquiridos, instalados y mantenidos. Eso es mucha fricción.
La diferencia con la seguridad basada en agentes es que los casos de uso para esos proyectos se convierten en mensajes para un enjambre de pasantes ansiosos que esperan con un costo marginal muy bajo.
Active 128 agentes y pídales que revisen cada línea de código en todos nuestros repositorios e informen sobre cada lugar donde utilizamos credenciales codificadas.
Esto es especialmente cierto en el caso de problemas de seguridad del tipo “muchos ojos”, en los que hay millones de lugares para mirar y, cuando terminas de buscar, ya han cambiado.
- Gestión de activos
- Gestión de configuración
- limpieza de secretos
Un enjambre de cientos o miles de agentes que verifican continuamente es realmente la única solución para muchos problemas de seguridad como estos. Si pudiéramos hacerlo con personas, ya lo habríamos hecho. Pero en realidad no es posible debido a la dificultad de contratar, capacitar y administrar a toda esa gente y (lo más importante) al hecho de que costaría demasiado dinero incluso si pudiéramos hacerlo.
Al igual que con la gestión de activos y la formación en seguridad, el concepto de retorno de la inversión en seguridad se vuelve (más) manejable por primera vez gracias a la IA.
- La razón por la que nunca antes pudimos obtener un buen retorno de la inversión como industria es porque hay demasiadas partes móviles y es muy difícil ponerse de acuerdo sobre un marco.
- Con un sistema de gestión de seguridad de IA correctamente construido, ahora tenemos la capacidad de decir: “Así es como calculamos el ROI, mostramos un algoritmo básico, monitoreamos el presupuesto al mismo tiempo que monitoreamos nuestros proyectos, nuestro personal y compensaciones, las nuevas características de seguridad que se están implementando, lo que están haciendo nuestros atacantes, cuántos de sus ataques hemos detenido y el costo promedio de todos esos ataques que tienen éxito en comparación con nuestro gasto en el presupuesto. He estado haciendo este tipo de consultoría durante más de 15 años y ahora estoy usando IA para hacer esto durante clientes de una manera que antes no era posible. Realmente se siente muy bien poder mostrarle a su gerencia/director financiero el valor real de su trabajo. Aún no es perfecto, pero es manejable por primera vez en la vida de nuestra industria.
- Esta será una mejora enorme hasta el 26 y el 27 para los equipos de seguridad que necesitan comunicar su valor a la empresa.
Los mejores talentos en seguridad que tengan conocimientos organizacionales, habilidades de codificación, habilidades de inteligencia artificial y una excelente comunicación tendrán una demanda extrema.
- Los siguientes dos niveles de talento por debajo de aquel que son: más moderadamente talentosos, más moderadamente experimentados o más moderadamente con habilidades amplias, enfrentarán una presión enormemente mayor porque el nivel superior será mucho más efectivo.
El talento junior en seguridad se vuelve significativamente menos valioso para los equipos de seguridad
Muchos equipos ya no tendrán ancho de banda ni tolerancia a la necesidad de capacitar a nadie porque están bajo presión de los atacantes y de la administración sobre el presupuesto y la velocidad de ejecución.
- Al igual que la contratación, la capacitación se convertirá en algo que los equipos de seguridad ya no podrán permitirse el lujo de hacer, simplemente debido a la mayor presión desde múltiples ángulos.
- Los únicos candidatos atractivos son aquellos que no necesitan nada para empezar.
- Esto no sólo perjudica a los nuevos graduados y a los nuevos poseedores de certificaciones de seguridad, sino que también perjudica enormemente la entrada de nuevas personas en este campo y nos obliga a preguntarnos de dónde vendrán las personas intermedias y expertas si no tenemos gente nueva aprendiendo en el trabajo.
Los títulos y certificaciones de seguridad pierden valor para los equipos de seguridad
- Las certificaciones de seguridad pierden enormemente su valor
- Los títulos de seguridad de la información caen enormemente en valor
- Lo principal que importa ahora es: ¿puedes comenzar de inmediato y ser efectivo básicamente desde el primer día? ¿Eres extremadamente bueno en el uso de la IA para multiplicarte a ti mismo y al resto del equipo para abordar los problemas de forma proactiva y ofrecer soluciones de principio a fin?
Los proveedores de seguridad de IA se consolidan y generalizan para convertirse en plataformas de agentes más generales en lugar de soluciones puntuales específicas como SOC automatizado o GRC automatizado.
- A medida que los CISO comiencen a confiar más en los agentes, se darán cuenta de lo generales que son y de que no deben limitarse a tareas específicas cuando en gran medida podrían manejarse mediante muchos tipos diferentes de tareas, especialmente a medida que la IA mejora a lo largo del año y durante el próximo.
- Las herramientas de seguridad tradicionales, como escáneres, seguridad CI/CD, etc., son pesadas, costosas y requieren una sobrecarga de administración, y pueden ser reemplazadas cada vez más por indicaciones y herramientas de línea de comandos escritas a medida que se escalan bien y pueden ser controladas por agentes donde el trabajo realmente se realiza y se compromete.
Aumento espectacular en el uso de IA para inyectar consejos de seguridad granulares, urgentes y contextualmente relevantes en el momento en que se toman decisiones de seguridad, como durante la escritura y prueba de código.
- Los desarrolladores rara vez dejan lo que están haciendo para buscar capacitación en seguridad o las mejores prácticas de seguridad. Pero ahora no tendrán que hacerlo porque Klippi ofrecerá utilizar la opción de camino asfaltado en lugar de lo que planeaban hacer.
- Se pueden recomendar implementaciones seguras cuando alguien intenta codificar un secreto o crear un algoritmo de cifrado personalizado, o utilizar claves API locales en lugar de una bóveda segura.


