
உடனடி ஊசி OPSEC பற்றிய எண்ணங்கள்
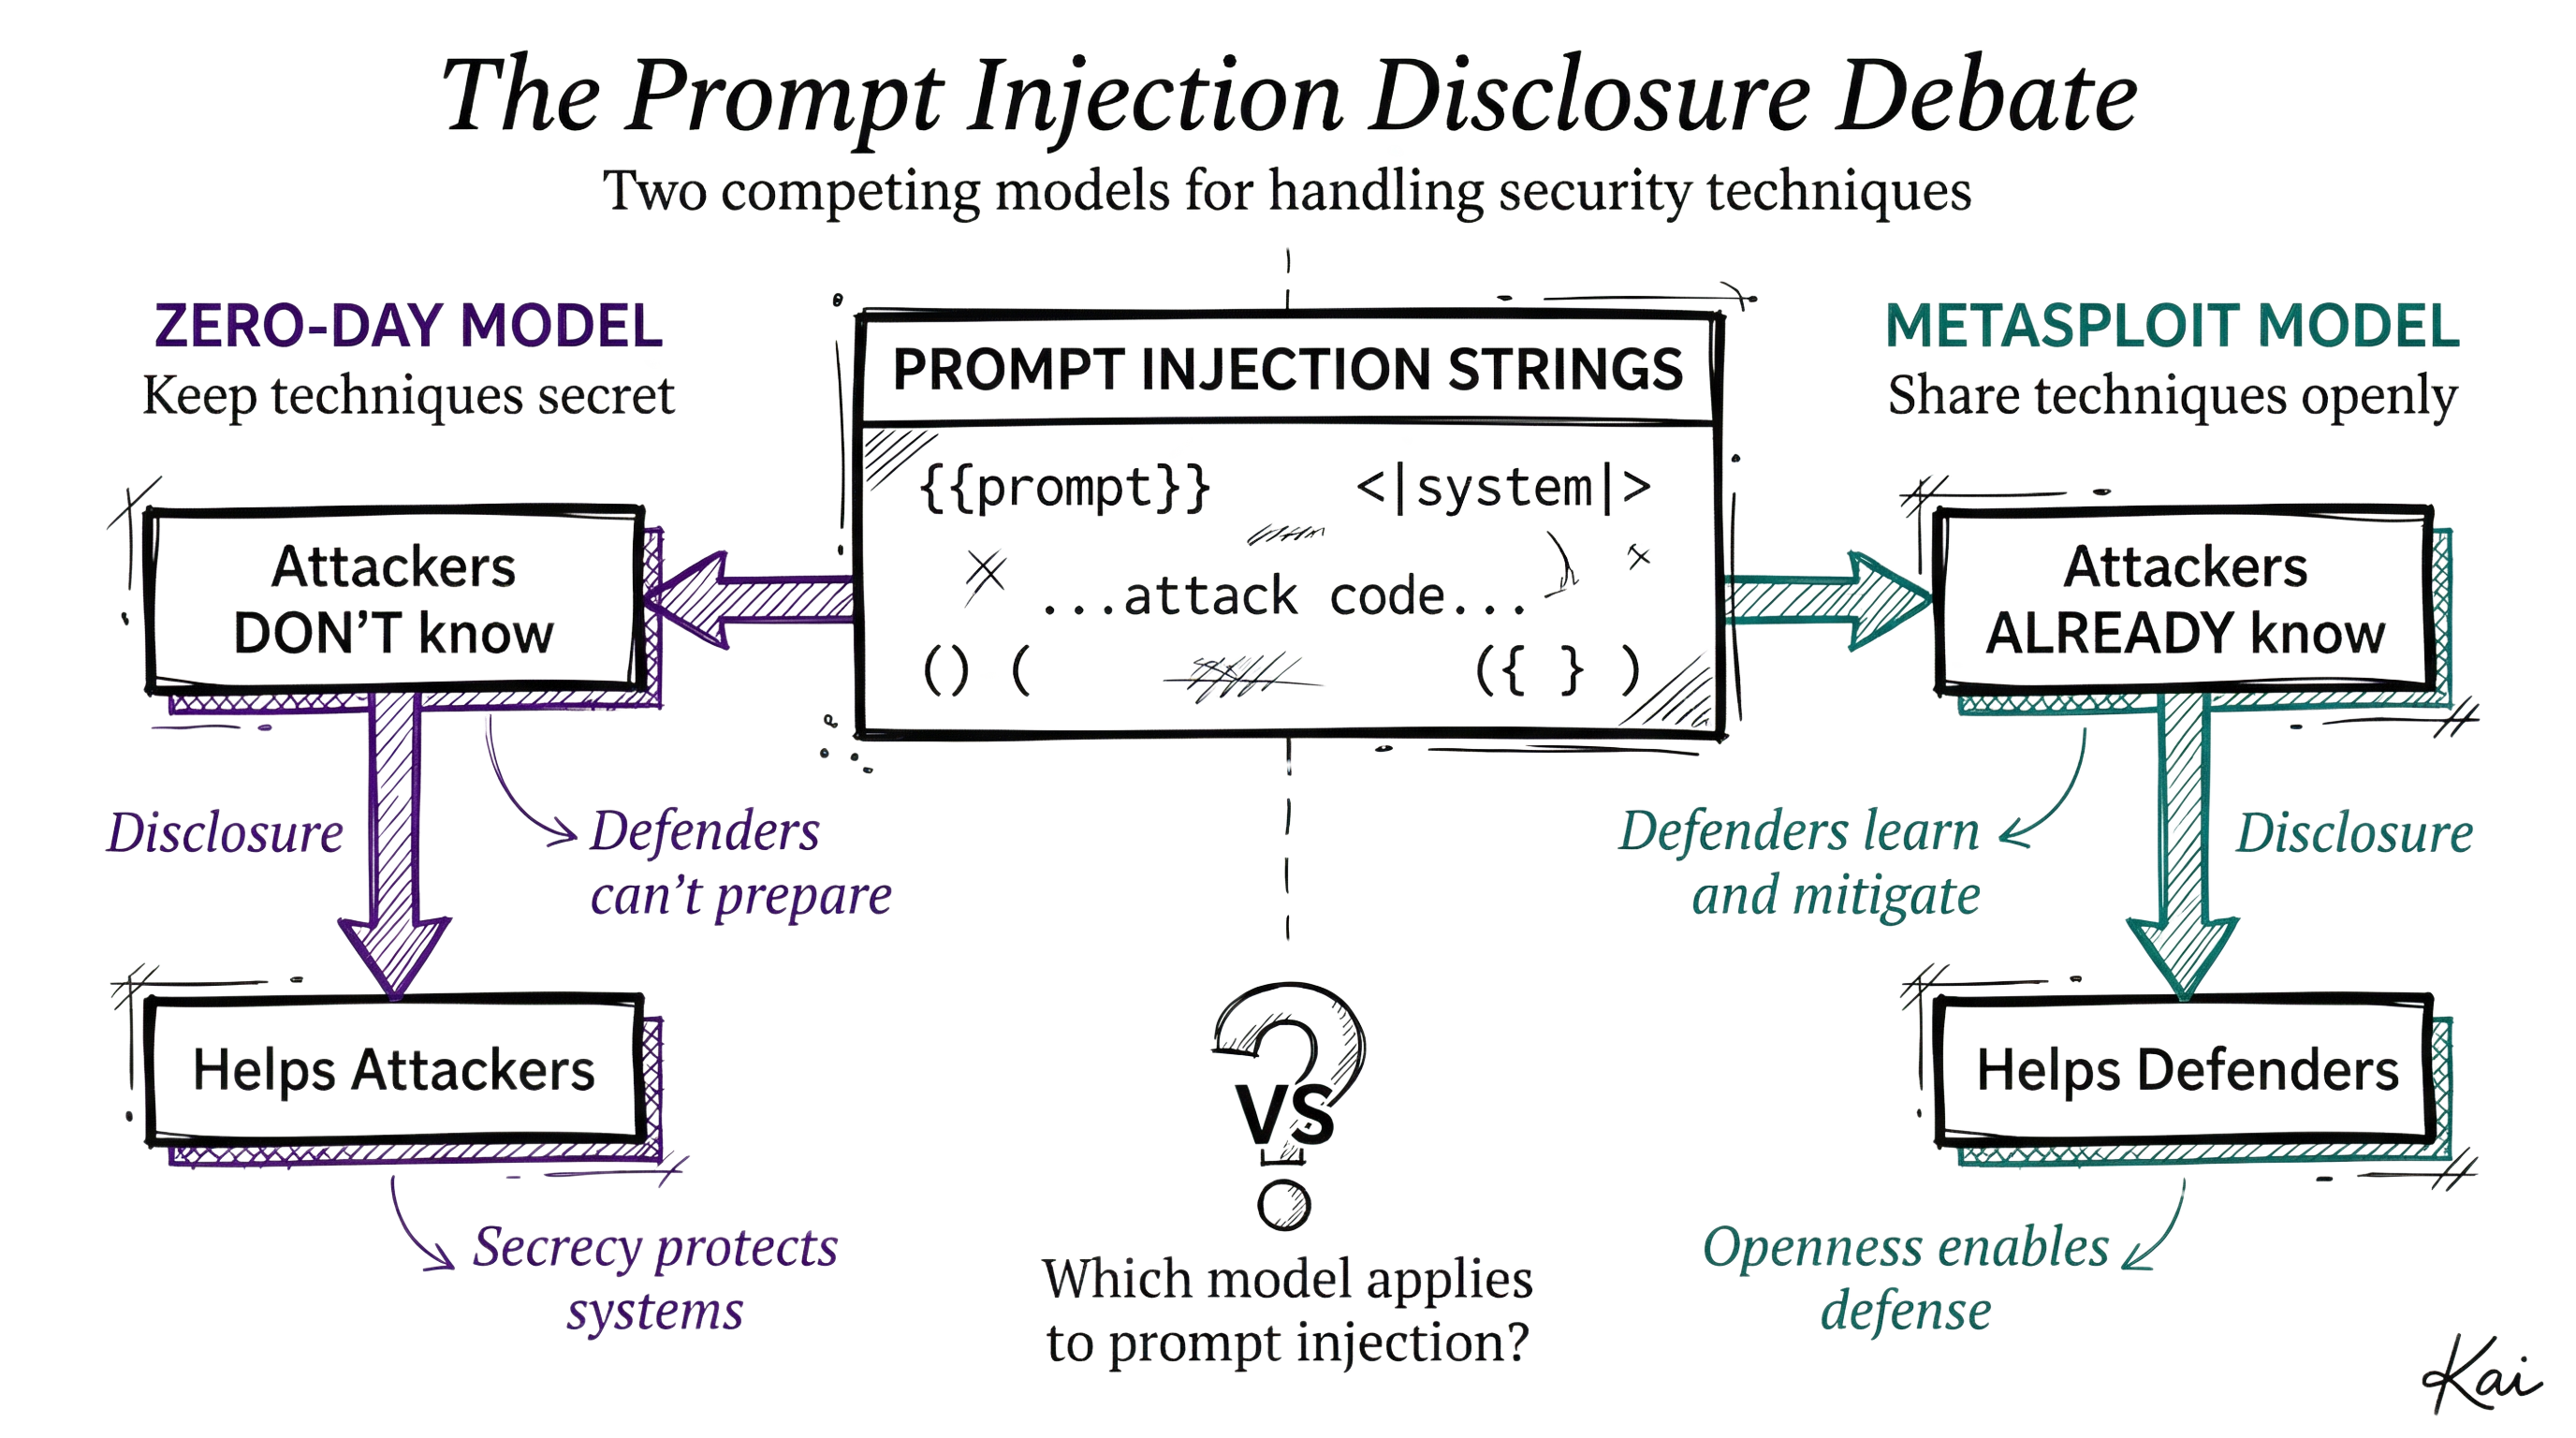
இந்த வலைப்பதிவு இடுகைக்கு நான் பதிலளிக்க விரும்புகிறேன், இது உடனடி உட்செலுத்துதல் சரங்கள் அடிப்படையில் பூஜ்ஜிய நாட்கள், தாக்குபவர்களுடன் நாம் பகிரக்கூடாது என்று வாதிடுகிறேன்.
disesdi.substack.com
AI Red Teaming இல் OPSEC சிக்கல் உள்ளது
இதைப் படிக்கும் வரை ‘AI red teaming’ பற்றிய படிப்பை வாங்கவோ, முதலீடு செய்யவோ அல்லது பணம் செலுத்தவோ வேண்டாம்
தீங்கு விளைவிப்பதில் ஆசிரியர் உண்மையான அக்கறை காட்டுகிறார் என்று சொல்வதன் மூலம் நான் தொடங்குகிறேன், எனவே அந்த நிலைப்பாட்டில் இருந்து பகுதியை நான் பாராட்டுகிறேன். இந்த விவாதத்தில் எங்களுக்கு அதிகமானவர்கள் தேவை, குறைவானவர்கள் அல்ல, அரங்கில் உள்ள எவரையும் நான் பாராட்டுகிறேன்.
ஆனால் அடிப்படை உரிமைகோரல்கள் சரியானவை என்று நான் நினைக்கவில்லை, மேலும் பொது பாதுகாப்புக் கவலையைத் தாண்டி விமர்சனத்தின் போட்டி ஆதாரங்கள் இருப்பதாகத் தெரிகிறது.
நாம் இதனுடன் தொடங்குவோம், இது மிகவும் தீவிரமானது.
“AI ரெட் டீமிங்” என்பது பெரும்பாலும் செக்யூரிட்டி தியேட்டர் மட்டுமல்ல, அது உண்மையில் அமைப்புகளை உருவாக்குகிறது மேலும் பாதிக்கப்படக்கூடிய.
எப்படி?
அடிப்படை அமைப்பு கட்டமைப்புகளின் கணித உண்மைகளால் அறிமுகப்படுத்தப்பட்ட விளையாட்டு கோட்பாட்டு கட்டுப்பாடுகள் காரணமாக.
முதலில், AI ரெட் டீமிங் / செக்யூரிட்டி இடத்தைப் பற்றி நிறைய விஷயங்களைச் சொல்லலாம், ஆனால் செக்யூரிட்டி தியேட்டர் அவற்றில் ஒன்று என்று நான் நினைக்கவில்லை.
AI தத்தெடுப்பு முந்தைய தொழில்நுட்பத்தை விட வேகமாக நடப்பதை நாங்கள் அறிவோம். 100 மில்லியன் பயனர்களுக்கான நேரம்:
- ChatGPT: 2 மாதங்கள்
- டிக்டாக்: 9 மாதங்கள்
- Instagram: 2.5 ஆண்டுகள்
UBS ஆய்வாளர்கள் கூறியது போல்: “இணைய இடத்தைத் தொடர்ந்து 20 ஆண்டுகளில், நுகர்வோர் இணைய பயன்பாட்டில் வேகமான வளைவை எங்களால் நினைவுபடுத்த முடியாது.” 2023 இல் 55% ஆக இருந்த 78% நிறுவனங்கள் இப்போது குறைந்தபட்சம் ஒரு வணிகச் செயல்பாட்டில் AI ஐப் பயன்படுத்துகின்றன என்று McKinsey தெரிவிக்கிறது.
இதன் விளைவாக அசாதாரண எண்ணிக்கையிலான புதிய பயன்பாடுகள்-நிறுவன பயன்பாடுகள், தொடக்க பயன்பாடுகள், பொழுதுபோக்கு பயன்பாடுகள் மற்றும் இடையில் உள்ள அனைத்தும்.
இவற்றில் பல பயன்பாடுகள் ஒன்று அல்லது அதற்கு மேற்பட்ட முகவர்களின் வடிவத்தில் AI முன்-முடிவைக் கொண்டுள்ளன அல்லது உள்ளீடுகளைச் செயலாக்கும் ஓட்டத்தின் ஒரு பகுதியாக குறைந்தபட்சம் சில வகையான AI ஐக் கொண்டுள்ளன.
இது ஒரு கடுமையான மற்றும் நேர-உணர்திறன் பாதுகாப்பு சவாலாகும். AI பென்டெஸ்டிங் மற்றும் ரெட் டீமிங் மற்றும் ஒட்டுமொத்த பாதுகாப்பு சேவைகள் இருப்பது எனக்கு எந்த விதத்திலும் பாதுகாப்பு தியேட்டர் இல்லை.
செக்யூரிட்டி தியேட்டர் உரிமைகோரலை காப்புப் பிரதி எடுக்க எங்களிடம் உள்ளது.
…அடிப்படை அமைப்பு கட்டமைப்புகளின் கணித உண்மைகளால் அறிமுகப்படுத்தப்பட்ட விளையாட்டு கோட்பாட்டு கட்டுப்பாடுகள் காரணமாக.
அவர்கள் என்னை விட புத்திசாலிகள் என்பதால், யாரோ ஒருவர் என்னைப் பற்றி விவாதிப்பதைத் தடுக்க முயற்சிப்பதைப் போல இது எனக்குப் படித்தது.
ஆனால் அவர்கள் அருளைக் கேட்கிறார்கள், அதை அவர்களுக்கு வழங்குவோம்.
எந்தவொரு அமைப்பிற்கும் எதிராக வெற்றிகரமான தாக்குதல்களை வெளிப்படுத்துவது – தூண்டுதல்கள் போன்றவை – யாரையும் பாதுகாப்பாக ஆக்குவதற்கு எதுவும் செய்யாது. உண்மையில், இது விஷயங்களை கணிசமாக மோசமாக்குகிறது. இரண்டு முக்கியமான உண்மைகளில் ஏன் உள்ளது என்பதைப் புரிந்துகொள்வதற்கான திறவுகோல்: முதலாவதாக, இந்தத் தாக்குதல்கள் ஒட்டக்கூடியவை அல்ல. பாதுகாப்பு திருத்தம் இல்லை.
எதையாவது முழுமையாக சரிசெய்ய முடியாவிட்டாலும், உண்மையான உலகில் தாக்குதல்கள் எவ்வாறு நடத்தப்படுகின்றன என்பதைப் புரிந்துகொள்வதில் பாதுகாவலர்களுக்கு மதிப்பு இல்லை என்று அர்த்தமல்ல.
தணிப்புகள் உள்ளன. கட்டுப்பாடுகள் உள்ளன. அவர்கள் முட்டாள்தனமாக இல்லாவிட்டாலும் கூட.
ஒரு ப்ராம்ட் அல்லது 50,000 ப்ராம்ட்களுக்கு எதிராக கடினப்படுத்துவது கிட்டத்தட்ட எல்லையற்ற மாறுபாடுகளை இணைக்காமல் விட்டுவிடும்.
ஆம், ஆனால் இல்லை டொமைனைப் பொருட்படுத்தாமல் பாதுகாப்பு முழுமையானது. கேள்வி என்னவென்றால், தாக்குதல்கள் எவ்வாறு செய்யப்படுகின்றன என்பதைக் கற்றுக்கொள்வதன் மூலமும், பாதுகாப்பை ஏற்படுத்துவதன் மூலமும் நாம் அபாயத்தைக் குறைக்கிறோமா என்பதுதான்.
இந்த பிட் எங்களிடம் உள்ளது, இது இடுகையுடன் எனக்கு இருக்கும் முக்கிய பிரச்சினைக்கு வருகிறது.
பிரபலமான “AI சிவப்பு அணிகள்” திறந்த இணையத்தில் கேட்கும் நூலகங்களை வெளியிடுகின்றன. பெருமையுடன். யாரும் பயன்படுத்த.
Metasploit மற்றும் ஒத்த கருவிகளை வெளியிடுவதற்கு எதிராக மக்கள் கூறிய அதே வாதம் இதுதான்.
அடிப்படையில், “நாம் எவ்வாறு தாக்கப்படுகிறோம் என்பதைப் பற்றி பேசினால், அது தாக்குபவர்களுக்கு உதவும்.”
எனது AI சிஸ்டம் சென்று இதைப் பற்றிய ஆராய்ச்சியை முழுவதுமாகச் செய்ய வைத்தேன், மேலும் முடிவுகள் கலக்கப்பட்டபோது, தாக்குதல் செய்பவர்களை விட பாதுகாவலர்களுக்கு உதவும் தகவலின் திசையை தரவு நிச்சயமாக சுட்டிக்காட்டியது.
எனவே, மற்ற வகையான தாக்குதல் நுட்பங்களைப் பகிர்வதைக் காட்டிலும் உடனடி ஊசி ஏன் குறிப்பாக வேறுபட்டது என்பதை விவரிக்கும் சுமை ஆசிரியரின் மீது இருப்பதாக எனக்குத் தோன்றுகிறது.
நான் மேலே சொன்னது போல், அது இணைக்க முடியாதது என்பது அங்கு பதில் என்று நான் நினைக்கவில்லை. ஏனெனில் கட்டுப்பாடுகள் இன்னும் நிறைய ஆபத்தை குறைக்கலாம்.
இங்கே அவர்கள் வெளியிடப்பட்ட அறிவுறுத்தல்களிலிருந்து அறிவைப் பயன்படுத்தி தங்கள் சொந்த அமைப்பை உருவாக்குகிறார்கள் என்று வாதிடுகின்றனர்.
இதைப் பற்றிய எனது வாதம் 2023 முதல் உள்ளது, இந்த தாக்குதல்களைச் செய்வது எளிதாகவும் எளிதாகவும் இருக்கும், சிறந்த AI மாதிரிகள் மற்றும் சாரக்கட்டு மாறும்.
இந்த தாக்குதல்கள் ஒருபோதும் நிற்காது என்பதை எங்கள் கட்டுரை காட்டுகிறது. அறிவுறுத்தல் உங்களுக்கு ஒரு தொடக்கத்தை அளிக்கிறது. கணிதம் உங்களுக்கு திட்டத்தை வழங்குகிறது. முடிவிலி இப்போது நிர்வகிக்கக்கூடியது, மேலும் நேரம் உங்கள் பக்கத்தில் உள்ளது… நீங்கள் ஒரு ப்ராம்ட்டைத் தேர்ந்தெடுத்து மீண்டும் சொல்லுங்கள். அவ்வளவுதான். … அந்த “பாதுகாக்கப்பட்ட” ப்ராம்ப்ட் முழு அமைப்பிலும் தாக்குபவர்களை அனுமதிக்கும் திறவுகோலாக மாறியது.
சாத்தியமான உண்மை, ஆம்.
ஆனால் தாக்குபவர் முற்றிலும் தொலைந்து போனது போல் இல்லை, மேலும் AI ஐ பயன்படுத்தி இதை எப்படி செய்வது என்று தெரியவில்லை
இந்த தாக்குதல்களைத் தொடங்க விரும்பும் எவரும், குறிப்பாக அதிநவீன பாதுகாவலர்களுக்கு எதிரான அளவில், தானாகச் செயல்படக்கூடிய ஒரு கூட்டு மற்றும்/அல்லது மீண்டும் செயல்படும் வகையில் தாக்குதல் சரங்களை ஒருங்கிணைக்கும் ஒரு இயந்திரத்தை எவ்வாறு உருவாக்குவது என்பதை நீண்ட காலமாக அறிந்திருக்கிறார்கள்.
மேலும் இது போன்ற சிறந்த மற்றும் சிறந்த தானியங்கி AI தாக்குதல் இயந்திரங்களை உருவாக்குவது எளிதாகவும் எளிதாகவும் வருகிறது. இந்த கட்டத்தில் நானும் மற்றும் பலர் அத்தகைய அமைப்பை உருவாக்கும் ஒரு ப்ராம்ட்டை ஒருமுறை எடுக்க முடியும். பெரும்பாலான தாக்குபவர்களுக்கு-குறிப்பாக நல்லவர்களுக்கு-அவர்களுக்கு ஏற்கனவே தெரியாத எதையும் நாங்கள் சொல்லவில்லை.
இப்போது மொழியின் வெப்பநிலை அதிகரிக்கிறது.
நீங்கள் சோதிப்பதற்குப் பயன்படுத்தும் அறிவுறுத்தல்களின் பொது ரெப்போவை நீங்கள் பராமரித்தால், உங்களிடம் இருந்த ஒவ்வொரு வாடிக்கையாளருக்கும் நீங்கள் ஆபத்தை விளைவிக்கிறீர்கள்.
முதலில், பொதுத் தூண்டுதல்களுக்கும் வாடிக்கையாளர்களுக்கு எதிராக செயல்பட்ட அறிவுறுத்தல்களுக்கும் வித்தியாசம் உள்ளது. அல்லது குறைந்தபட்சம் இருக்க வேண்டும்.
நானே இந்த இடத்தில் இருக்கிறேன், மேலும் எனக்கு பல நண்பர்கள் AI பாதுகாப்பு மதிப்பீடுகளை மாதத்திற்கு பலமுறை செய்கிறார்கள். உண்மையான வாடிக்கையாளர்களுக்கு எதிராக செயல்பட்ட குறிப்பிட்ட தூண்டுதல்களை அவர்கள் பகிரங்கமாக வெளியிடுவதில் இருந்து அவர்கள் அனைவரும் மிகவும் கவனமாக இருக்கிறார்கள்.
அவர்கள் நுட்பங்கள் அல்லது வகைகளைப் பகிர்ந்து கொள்ளலாம் அல்லது இது ஒரு புதிய வகை தாக்குதல் அல்லது ஏதாவது இருந்தால் அதைப் பற்றி பேசலாம், ஆனால் அவர்கள் உண்மையான வாடிக்கையாளர் தாக்குதல் சரங்களை Github இல் நகலெடுத்து ஒட்டவில்லை.
இறுதியாக:
உங்கள் AI பாதுகாப்பை மதிப்பிடுவதற்கு AI சிவப்பு குழுவிற்கு நீங்கள் பணம் செலுத்தியிருந்தால், அவர்கள் உங்களின் மிகப்பெரிய AI பாதுகாப்புப் பொறுப்பாக இருக்கலாம்.
மேலே உள்ள சூழலைக் கருத்தில் கொண்டு, ஆசிரியர் உங்களிடம் ஒரு பாதுகாப்பு நிறுவனம் இருந்தால், நீங்கள் முதலில் கொண்டு வருவதற்கு போதுமான நம்பிக்கை இருந்தால், அவர்கள் உங்கள் AI அமைப்புகளைப் பார்த்தால், அவர்கள் பயன்படுத்திய சரியான அறிவுறுத்தல்களை எடுத்து அவற்றை நேரடியாக ஆன்லைனில் வெளியிடப் போகிறார்கள்.
இது ஒரு அசாதாரண கூற்று, நான் மேலே கூறியது போல், எனக்கும் இந்த வேலையைச் செய்யும் எனது நண்பர்களுக்கும் இது உண்மையாக இருக்காது என்று எனக்குத் தெரியும்.
நீங்கள், ஒரு பிரபல “AI சிவப்பு அணி” எனக்காக எனது எல்லா வேலைகளையும் செய்தீர்கள்.
அவர்கள் அனுப்ப முயற்சிக்கும் சிக்னலில் சில திட்டவட்டமான சத்தத்தை இங்கே காண்கிறோம்.
இது பாதுகாப்பு விவாதத்தை விட, ஒன்று அல்லது அதற்கு மேற்பட்ட குறிப்பிட்ட நபர்கள் மற்றும் அவர்களின் “பிரபலங்கள்” மீதான தாக்குதலைப் போன்றே அதிகம் உணரத் தொடங்குகிறது.
அவர்கள் முன்வைத்த வாதத்தை நான் ஸ்டீல்மேன் செய்தால், நான் மீண்டும் நன்றி கூறுகிறேன்…
மெட்டாஸ்ப்ளோயிட் தொகுதிக்கூறுகளை விட உடனடி ஊசி சரங்கள் பூஜ்ஜிய-நாள் சுரண்டல்களைப் போலவே இருக்கின்றன, ஏனெனில் அவற்றிற்கு முழுமையான இணைப்பு இல்லை. மேலும் தாக்குபவர்கள் பாதுகாவலர்களை விட மிக வேகமாக செல்ல முடியும்.
ஆராய்ச்சியாளர்கள் மற்றும்/அல்லது பாதுகாவலர்கள் கையில் இருந்தாலும் கூட, பூஜ்ஜிய நாள் சுரண்டல்களை உடனடியாக பொதுமக்களுக்கு வெளியிடக்கூடாது என்று பாதுகாப்பு சமூகம் ஏற்கனவே ஒப்புக்கொண்டுள்ளதால், இது ஒரு (கிட்டத்தட்ட) கண்ணியமான வாதம் என்று நான் நினைக்கிறேன்.
எனவே உடனடி ஊசி சரங்கள் ஏன் 0 நாட்கள் இல்லை என்று கூறும் எதிர் வாதத்தின் மீது சுமை உள்ளது.
ஆனால் சில முக்கிய காரணங்களுக்காக இந்த ஒப்புமை இருப்பதாக நான் நினைக்கவில்லை:
- இந்த தாக்குதல்கள் எவ்வாறு நடத்தப்படுகின்றன என்பதைப் புரிந்துகொள்வது பாதுகாவலர்களுக்கு மிகவும் மதிப்புமிக்கது, ஏனெனில் அது அவர்களின் பாதுகாப்பைத் தெரிவிக்கும்
- அந்த பாதுகாப்புகள் ஒருபோதும் 100% ஆக இருக்காது, 50-90% கூட இன்னும் குறிப்பிடத்தக்க இடர் குறைப்பு
- எந்தவொரு தாக்குபவருக்கும் மிகவும் ஆபத்தான தானியங்கு உடனடி ஊசி கட்டமைப்புகளை ஒருமுறை சுட முடியும் அல்லது குறைந்த பட்சம் தாக்குதல் நுட்பங்கள் மற்றும் சரங்களை நிரல் ரீதியாக இணைக்கும் திறனை நாங்கள் மிகவும் நெருக்கமாக வைத்திருக்கிறோம்.
வேறு வார்த்தைகளில் கூறுவதானால், வாதமானது 1) உடனடி ஊசி சரங்கள் பூஜ்ஜிய நாட்களாக இருப்பதைக் குறிக்கிறது, மேலும் அவர்கள் அதைக் காட்ட போதுமான வலுவான வழக்கை உருவாக்கவில்லை என்று நான் நினைக்கவில்லை, மேலும் 2) தாக்குபவர்கள் ஆராய்ச்சியாளர்கள் / சிவப்பு குழுக்கள் வழி காட்டாமல் இருட்டில் இருப்பது.
இவை இரண்டுமே தவறாகப் புரிந்து கொள்ளப்பட்டவை என்று நினைக்கிறேன்.
இந்த AI ரெட் டீம் வேலையைச் செய்யும் நபர்கள் மீதான அறநெறி அடிப்படையிலான தாக்குதல்களை உள்ளடக்கியிருக்கவில்லை என்றால் வாதம் வலுவாக இருந்திருக்கும் என்று நான் நினைக்கிறேன்.
AI சிவப்பு அணிகள்” அவர்கள் என்ன செய்கிறார்கள் என்று புரியாததால் இதைச் செய்கிறார்களா? அல்லது அவர்கள் கவலைப்படாததாலா?
நான் மைண்ட் ரீடர் இல்லை, அதனால் தெரிந்தது போல் நடிக்க மாட்டேன்.
அவர்கள் அதைச் சொன்னார்கள், ஆனால் அதைச் செய்யத் தொடங்கினார்கள் …
மேலும் ஒரு பாதுகாப்பு நிபுணராக, இது தார்மீக/நெறிமுறைகள்/எனக்கு ஈகோ சரிபார்ப்புக்கான தேவைக்கு முன் கிளையண்டின் OPSEC ஐ வைப்பதற்கு நீங்கள் எதை அழைக்க விரும்புகிறீர்களோ அது ஒரு விஷயம் என்று நான் உணர்கிறேன்.
நீங்கள் சோதிப்பதற்குப் பயன்படுத்தும் அறிவுறுத்தல்களின் பொது ரெப்போவை நீங்கள் பராமரித்தால், உங்களிடம் இருந்த ஒவ்வொரு வாடிக்கையாளருக்கும் நீங்கள் ஆபத்தை விளைவிக்கிறீர்கள்.
முழு நிறுத்தம்.
எப்படியிருந்தாலும், சில தெளிவான வலுவான கருத்துக்களை உள்ளடக்கிய சுவாரஸ்யமான தலைப்பு.
மற்றவர்கள் என்ன நினைக்கிறார்கள் என்று கேட்க ஆவல்.


